Какво е ключ за достъп (passkey) и защо е по-сигурен от всяка парола

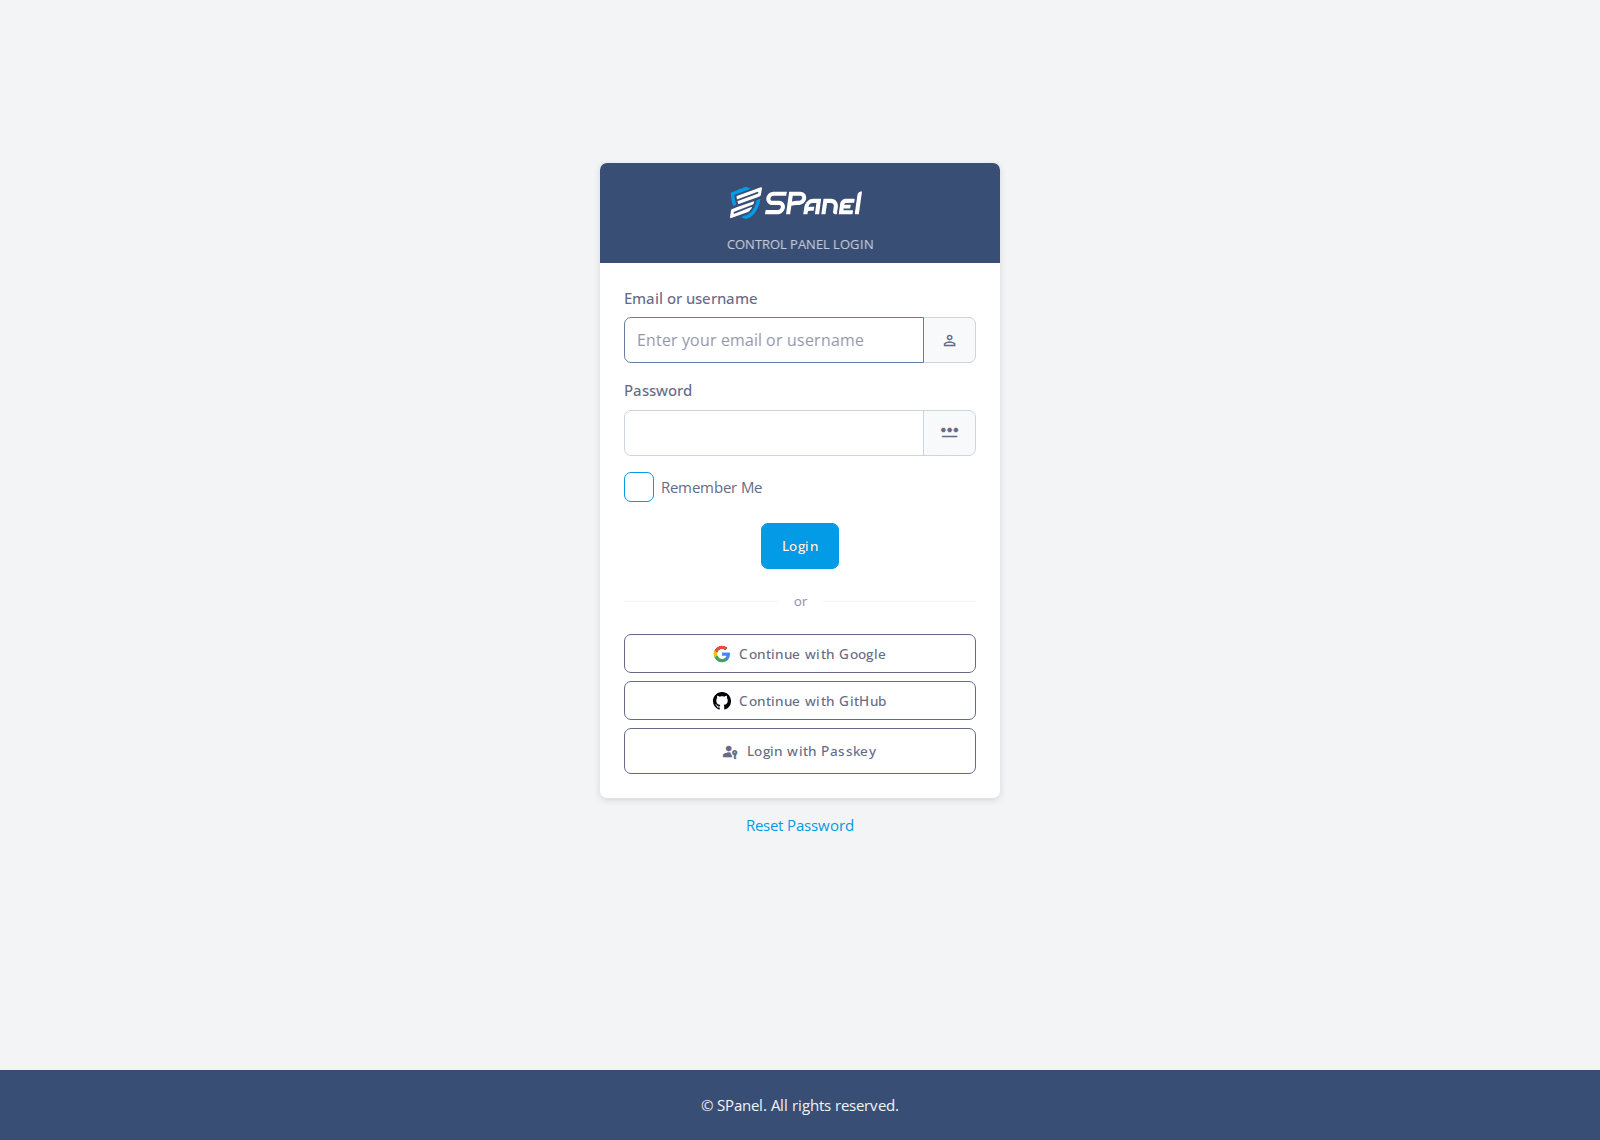
Ключът за достъп (passkey) е криптографско средство за вход, което се пази на устройството ви и изцяло замества паролата. Вместо да въвеждате споделена тайна, влизате с Touch ID, Face ID, Windows Hello или хардуерен ключ за сигурност и никаква парола не минава през мрежата. SPanel поддържа този метод чрез опцията Login with Passkey на страницата за вход.
Ето най-важното накратко:
- Ключовете за достъп използват криптография с публичен ключ (стандарта WebAuthn), така че сървърът не съхранява нищо, което нападател може да използва повторно.
- Освен имейл и парола, страницата за вход в SPanel предлага още три възможности: Continue with Google, Continue with GitHub и Login with Passkey.
- Фишинг страница не може да открадне ключ за достъп, защото той е обвързан с домейна на истинския сайт.
- Двуфакторното удостоверяване с TOTP продължава да работи заедно с новите опции, но ключовете за достъп променят начина, по който планирате възстановяването на достъпа до акаунта.
Защо да изберете ключ за достъп
Паролите са най-слабото звено в сигурността на повечето акаунти. Хората използват една и съща парола на много места, записват я на лепящи се листчета и, без да усетят, я въвеждат в убедителни фишинг страници. Контролният панел на хостинга ви съдържа сайтовете, имейлите, базите данни и инструментите за управлението им, така че слаба или компрометирана парола там е заплаха за целия ви бизнес.
Съветите на специалистите по сигурност не винаги помагат. По-дългата парола не спира фишинга, а задължителната смяна на всеки 90 дни често се свежда до това да добавите ! в края на старата парола.
Истинският проблем е в самия модел: паролата е споделена тайна, а всяка споделена тайна може да бъде открадната, отгатната или измъкната от вас с измама. Ключовете за достъп премахват тайната изцяло и затова FIDO Alliance ги популяризира от 2022 г.
Какво е ключ за достъп накратко
Ключът за достъп е двойка математически свързани ключове: частен ключ, който никога не напуска устройството ви, и публичен ключ на сървъра, който сам по себе си е безполезен за нападателите. При вход доказвате, че притежавате частния ключ, без да изпращате по мрежата нищо, което може да се използва повторно.
Ключът за достъп е много повече от силна парола
Най-честото заблуждение е, че ключът за достъп е просто „по-лъскава парола“, запазена в браузъра. Не е така.
Запазената парола е същият таен низ и фишинг страница може да подмами потребителя да я предаде. Ключът за достъп отговаря само на точния домейн, за който е създаден, така че дори най-убедителната фишинг страница не може да накара браузъра да го предостави.
Второто погрешно схващане е, че ключовете за достъп ви обвързват с едно устройство. Те се синхронизират през акаунта ви в Apple, Google или Microsoft, така че ключ, създаден на телефона, работи и на лаптопа. Ако сте настроили възстановяване предварително, загубата на телефона не означава загуба на акаунта.
Как работи на практика
WebAuthn, стандартът зад ключовете за достъп, е официална препоръка на W3C и се поддържа от актуалните версии на Chrome, Safari, Firefox и Edge. При регистрация устройството ви генерира двойката ключове и изпраща на сървъра само публичния ключ. При следващо влизане сървърът изпраща случайно генерирано предизвикателство (challenge), а устройството ви проверява, че пред екрана наистина сте вие, чрез пръстов отпечатък, сканиране на лицето, ПИН или докосване на специално физическо устройство за сигурност. След това предизвикателството се подписва локално с частния ви ключ и се връща на сървъра.
Две свойства правят този метод сигурен. Биометричните данни и криптографските ключове никога не напускат устройството ви: SPanel вижда само подписа, не и пръстовия ви отпечатък. Освен това подписът е обвързан с домейна, който го изисква, така че не може да бъде използван повторно срещу друг сайт. Точно това означава на практика „устойчив на фишинг“.
SPanel вече поддържа изцяло ключове за достъп
SPanel въведе поддръжка за вход с ключ за достъп през юли 2026 г. Под полетата Email or username и Password има още три възможности: Continue with Google, Continue with GitHub и Login with Passkey.
Ключовете за достъп са най-добрият избор, ако искате максимална защита с минимум усилия.
Ключовете за достъп решават една част от проблема: не позволяват откраднати или изтекли при фишинг атака данни изобщо да сработят. Освен тях SShield следи трафика в реално време и блокира заплахите, преди да достигнат до сайтовете ви. Така сигурността при вход и защитата на работещите сайтове са стандартна част от управляваните VPS планове на NS1.
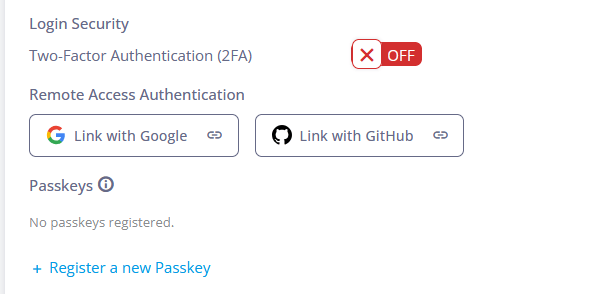
За да използвате входа с ключ за достъп, първо се логнете в администраторския или потребителския си акаунт в SPanel. Кликнете върху потребителското си име в горния десен ъгъл на екрана и изберете Profile Settings.
В раздела Login Security ще видите превключвателя за двуфакторно удостоверяване, както и бутоните за свързване на акаунта ви в SPanel с профилите ви в Google и GitHub. Точно под тях е линкът Register a new Passkey.
Следващите стъпки зависят от браузъра, операционната система и останалия софтуер на устройството ви. На мобилно устройство например ще трябва да потвърдите самоличността си с вграденото биометрично удостоверяване. Ако работите на настолен компютър, вероятно ще трябва да сканирате QR код с мобилно устройство или да използвате хардуерен ключ за сигурност. Много мениджъри на пароли също могат да създават ключове за достъп и да ги синхронизират между устройствата.
Пароли или ключове за достъп: сравнителна таблица
| Характеристика | Парола (± TOTP) | Ключ за достъп (WebAuthn) |
|---|---|---|
| Тайна, съхранявана на сървъра | Да, хеш на паролата | Не, само публичен ключ |
| Устойчивост на фишинг | Не, кодовете могат да бъдат откраднати | Да, обвързан е с истинския домейн |
| Работи на всичките ви устройства | Да, ако я помните | Да, при синхронизация през акаунта в платформата |
| Изисква въвеждане | Да | Не |
| Може да се използва на няколко сайта | Да, и често се използва | Не, уникален е за всеки сайт |
| Нужен е план за възстановяване | Да | Да |
Ограничения и компромиси
Ключовете за достъп са сигурни, но не са панацея. Те не отменят нуждата от план за възстановяване на достъпа: ако разчитате на едно устройство и го загубите без синхронизирано резервно копие или втори регистриран ключ, може да останете без достъп до акаунта. Те не защитават и вече компрометирано устройство. Зловреден софтуер на телефона ви е отделен проблем, който никой метод за вход не решава.
По-старите браузъри и някои служебни компютри, управлявани централно от фирмата, може да не поддържат добре WebAuthn. Затова входът с парола остава на страницата за вход в SPanel.
Препоръчителен подход
Добавете ключ за достъп, докато входът с парола все още работи, за да не останете без достъп по средата на прехода. Регистрирайте го на основното си устройство и, преди да разчитате на него всеки ден, добавете резервен вариант: синхронизиран акаунт в платформата или допълнителен хардуерен ключ за сигурност. По време на прехода оставете двуфакторното удостоверяване с TOTP включено. След като входът с ключ за достъп работи безпроблемно няколко седмици, направете го основен метод, а паролата пазете само за краен случай.
Заключение
Ключовете за достъп са важни заради една съществена промяна в модела: няма споделена тайна, която да бъде изтеглена чрез фишинг, използвана повторно или открадната от сървър. SPanel вече предлага тази защита директно на страницата за вход. Практичният ход е да регистрирате ключ за достъп, докато паролата ви още работи, и да запазите двуфакторното удостоверяване, докато ключът не стане основният ви начин за вход. Можете да включите входа с ключ за достъп от SPanel още днес, а SShield вече следи акаунта ви за заплахи в реално време.
Често задавани въпроси
В: Какво е ключ за достъп с прости думи?
О: Ключът за достъп е средство за вход, което се съхранява на устройството ви и замества паролата. Потвърждавате влизането с пръстов отпечатък, лице, ПИН или хардуерен ключ за сигурност, а устройството ви доказва самоличността ви с криптография вместо със съхранена тайна. Няма какво да въвеждате и няма нищо, което да бъде откраднато и използвано повторно.
В: По-сигурни ли са ключовете за достъп от паролите с двуфакторно удостоверяване?
О: Като цяло, да. Парола с еднократен код е по-добра от парола сама по себе си, но кодът все пак може да бъде откраднат през убедителна фишинг страница. Ключът за достъп е обвързан с истинския домейн на сайта, така че фалшивата страница не получава нищо. FIDO Alliance определя ключовете за достъп като устойчиви на фишинг, а кодовете от приложения и SMS не са такива.
В: Мога ли все още да влизам в SPanel с парола?
О: Да. Страницата за вход в SPanel запазва стандартните полета Email or username и Password заедно с Login with Passkey, така че входът с парола остава достъпен. Това е важно, ако браузърът или служебният компютър не поддържа WebAuthn. Ключовете за достъп са по-сигурен избор, а не задължителен заместител.
В: Какво става, ако загубя устройството, на което е ключът ми за достъп?
О: Ако ключът ви се синхронизира през акаунта ви в Apple, Google или Microsoft, той вече е на другите ви устройства. Тогава загубеният телефон е неудобство, а не загуба на достъпа. Ако използвате хардуерен ключ, обвързан с конкретно устройство, предварително регистрирайте втори ключ или подгответе друг начин за вход.
В: Работят ли ключовете за достъп в различни браузъри и на различни компютри?
О: Да. Актуалните версии на Chrome, Safari, Firefox и Edge поддържат стандарта WebAuthn на W3C, на който се основават ключовете за достъп. Синхронизираният ключ ви следва от телефона до лаптопа, а хардуерният ключ за сигурност работи на всеки компютър, към който го свържете. Много старите браузъри може да нямат поддръжка.
В: Вижда ли сайтът пръстовия ми отпечатък или лицето ми?
О: Не. Данните за пръстовия ви отпечатък или лицето ви никога не напускат устройството. Биометрията само разрешава локално използването на частния ключ. Сайтът получава еднократен подпис и не получава нито биометричните данни, нито частния ключ. Всяка услуга с WebAuthn проверява само този подпис спрямо публичния ключ, който сте регистрирали.