След заобикалянето на автентикацията в cPanel (CVE): Защо методът за вход в контролния панел е важен

TL;DR
Заобикалянето на автентикацията в хостинг контролен панел позволява на неоторизирано лице да достигне до акаунт или административна зона без валидни идентификационни данни. Това прави методът за вход в контролния панел реална заплаха за сигурността, а не просто козметичен избор. Страницата за вход на SPanel поддържа парола, вход с Google или GitHub и безпаролни passkeys, като времево-базираната двуфакторна автентикация остава налична. Passkeys са устойчиви на фишинг, защото няма споделена тайна на сървъра, която да бъде открадната или преизползвана, така че по-силният метод за вход намалява щетите при изтичане на парола.
- Заобикалянето на автентикацията е повтарящ се клас уязвимости в контролните панели – планирайте за „кога“, а не за „ако“.
- SPanel предлага вход с парола, Продължи с Google, Продължи с GitHub и Вход с Passkey, заедно с TOTP (Time-based One-Time Password).
- Passkeys използват криптография с публичен ключ, така че нищо, което може да се преизползва, не се съхранява от страна на сървъра.
- OAuth прехвърля обработката на идентификационните данни към Google или GitHub, където вие налагате силна защита на акаунта.
- Никой метод за вход сам по себе си не отстранява заобикаляне от страна на сървъра; актуализациите и мониторингът остават важни.
Защо заобикалянето на автентикацията е важно за вас
Когато контролен панел позволява заобикаляне на автентикацията, формата за вход престава да бъде входната врата и се превръща в незаключен страничен прозорец. Заобикалянето на автентикацията е документирана категория уязвимости в хостинг панелите и продължава да се появява, защото панелът обхваща широка повърхност за атаки – с фактуриране, DNS, имейл и файлове, всички зад един вход.
Най-скорошното напомняне е CVE-2026-41940, критично заобикаляне на автентикацията в cPanel и WHM, което cPanel поправи на 28 април 2026 г. То носи оценка CVSS 9.8, засяга версии на cPanel и WHM след 11.40 (и WP Squared) и позволява на неоторизиран атакуващ да получи пълен административен достъп до панела. Американската CISA го добави в каталога на известните експлоатирани уязвимости след потвърждение на активна експлоатация, а изследователи проследиха опити за експлойт още от края на февруари 2026 г., месеци преди да излезе поправката.
Урокът важи независимо от идентификатора: една грешка в кода, който проверява „наистина ли сте влезли?“, може да обезсмисли внимателната настройка. Реалният въпрос вече не е „поправен ли е панелът ми?“, а „ако паролата ми изтече, докъде може да стигне атакуващият?“ – и методът за вход в контролния панел дава отговора.
Какво повечето хора разбират погрешно за заобикалянията на автентикацията
Честата грешка е да се третира „панелът имаше CVE“ като причина за паника относно един продукт, а след това да се отпуснеш, щом излезне patch. Поправката оправя последната грешка, не следващата; навикът, който си струва да изградите, е да намалите стойността на откраднатите идентификационни данни.
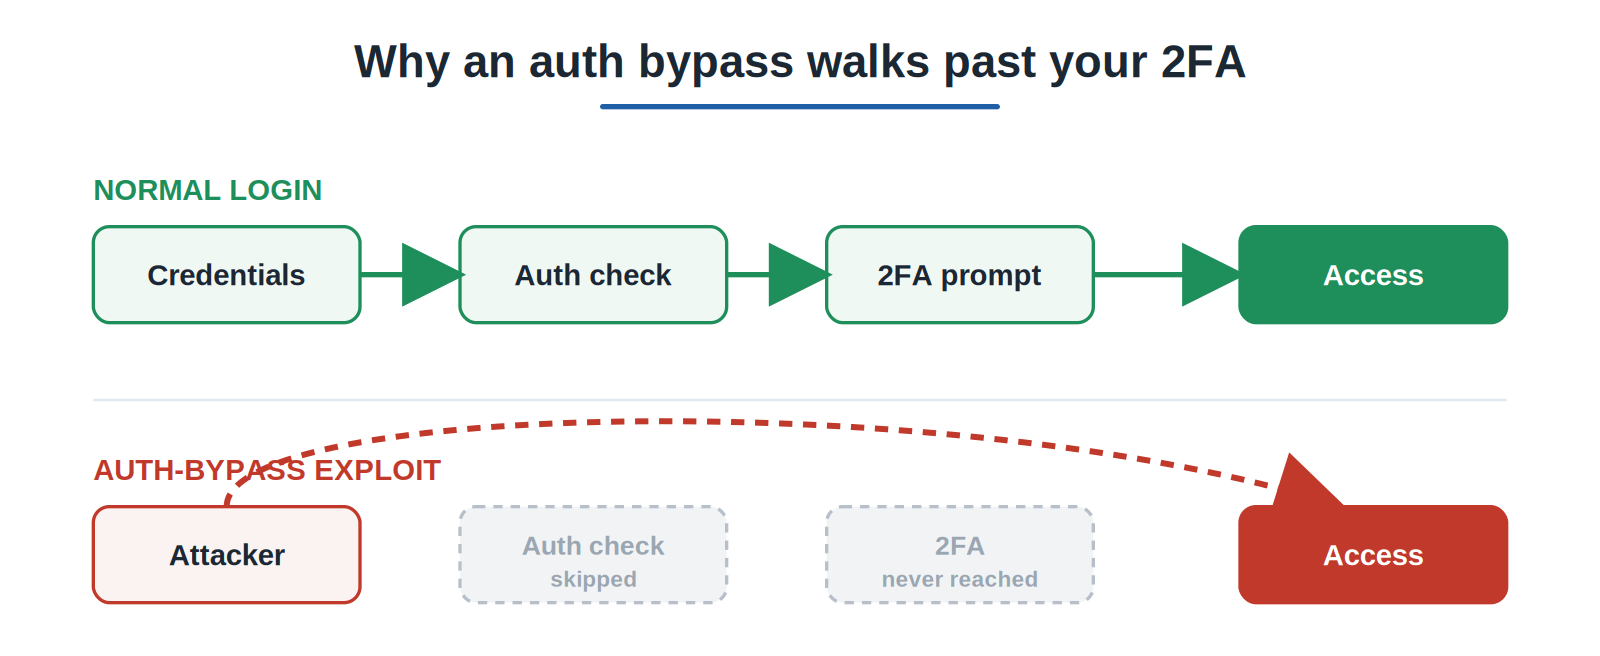
Друго погрешно тълкуване е, че хората приемат, че двуфакторната автентикация решава всички проблеми с метода за вход. Да, тя помага, и SPanel запазва TOTP двуфакторна автентикация, но много уязвимости за заобикаляне пропускат изцяло проверката за автентикация. Това означава, че кодът никога не стига до стъпката, в която се изисква вторият фактор.
CVE-2026-41940 работеше точно така, манипулирайки файла на сесията, преди входът изобщо да бъде валидиран. Фишинг страница също може да препрати въведен TOTP код в реално време – точно този трик, който passkeys побеждават.
Как работят трите метода за вход
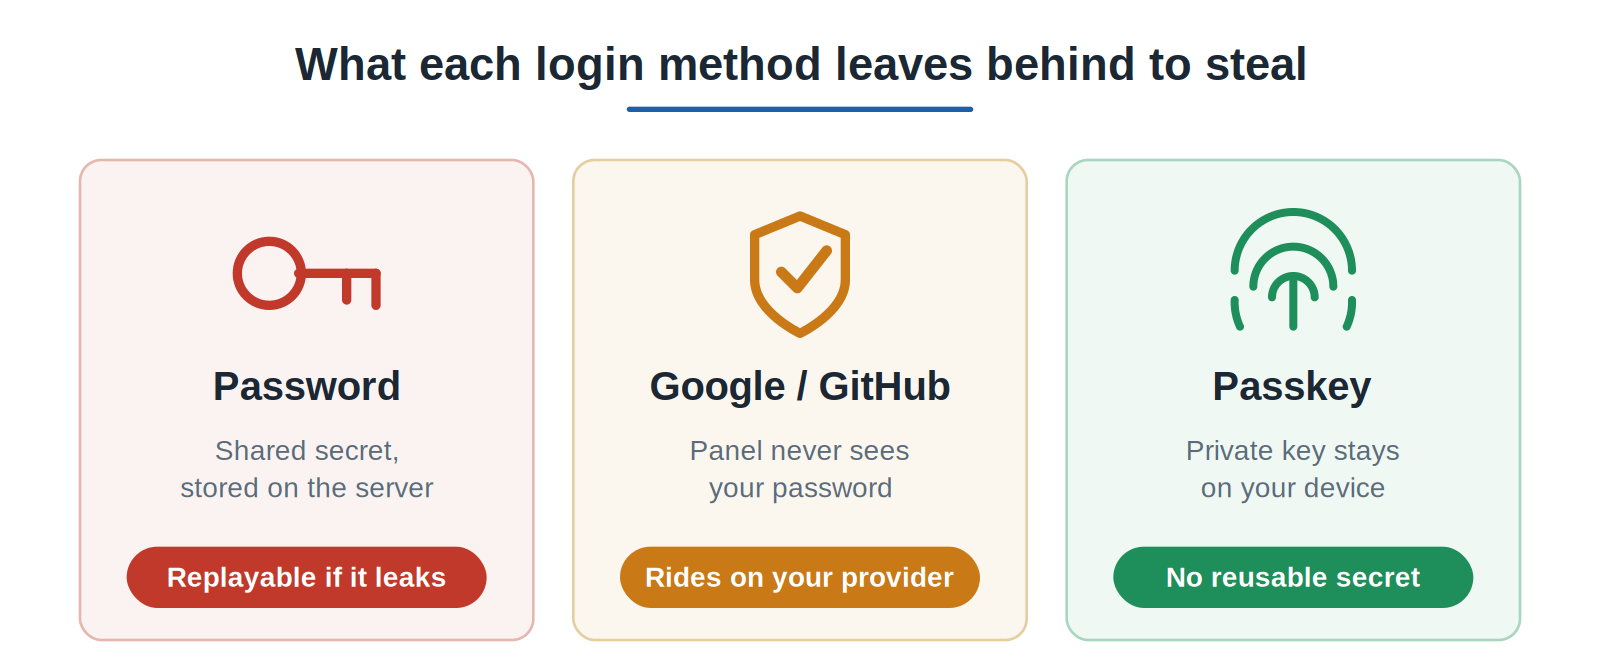
Трите метода се различават по това, което „портиерът“ проверява.
Паролата е дума, която всеки, който я чуе, може да повтори.
OAuth е пропуск, издаден от офис, на който вече имате доверие, който панелът проверява с компанията, която държи офиса. По този начин панелът никога не “вижда” паролата ви от доставчика. Passkey отговаря на еднократна загадка, която само вашият частен ключ може да реши, така че няма повторно използваема тайна, която да се предава.
Passkeys използват WebAuthn – браузърния стандарт зад Touch ID, Face ID, Windows Hello и хардуерни ключове за сигурност. Тъй като частният ключ никога не напуска устройството ви и отговорът е обвързан с реалния origin на сайта, фишинг домейн не може да събере нищо, което си струва да се преизползва.
Къде SPanel прави разлика
SPanel поставя избора ви за вход на един екран.
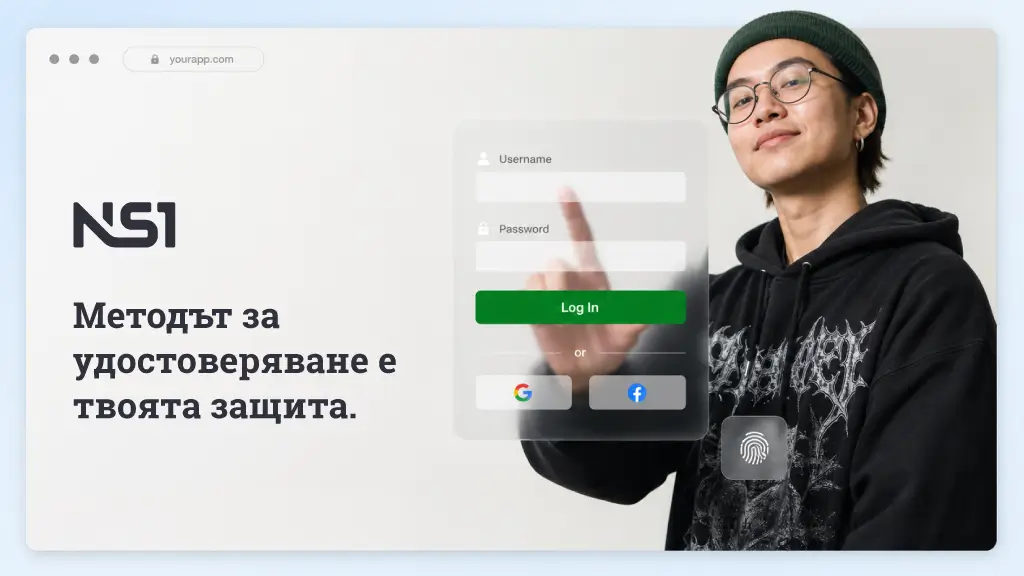
Страницата за вход (/spanel/login) показва познатите полета Имейл или потребителско име и Парола, отметка Запомни ме, плюс бутон Вход. Под разделител с надпис „или“ се появяват три бутона в ред: Продължи с Google, Продължи с GitHub и Вход с Passkey, с връзка Нулиране на парола под картата.
Вие избирате метода, който отговаря на предпочитанията ви.
SPanel е безплатен контролен панел, наличен на всеки управляван cloud VPS план. В момента е отговорен за лесното управление на повече от 700 000 уебсайта в над 120 държави. И тъй като SPanel работи на отделна кодова база, специфична за cPanel уязвимост като CVE-2026-41940 не се отнася за него. Все пак трябва да имате предвид, че никой панел не е имунизиран срещу собствените си грешки, което е точно защо изборът на метод за вход и навременните актуализации са важни и двете.
Практически примери
Наталия управлява малък сайт за бижута и използва една парола за няколко инструмента; ако един от тях изтече базата си данни, паролата за панела ѝ изведнъж е в продажба. Преминаването към Вход с Passkey означава, че дори ако парола изтече, тя вече не отваря хостинг акаунта ѝ.
Агенция, която управлява четиридесет клиентски сайта, се притеснява по-скоро от текучеството. Насочването на входовете през Продължи с Google ѝ позволява да наложи двуфакторна автентикация с хардуерен ключ и незабавно изключване в Google Workspace, така че напускащ изпълнител губи достъп до панела в момента, в който акаунтът му в Google е деактивиран.
Регистрирането на passkey е еднократна стъпка: от настройките за сигурност на акаунта ви в SPanel регистрирате устройство, така че публичният му ключ се съхранява срещу акаунта ви. След това, пръстов отпечатък, сканиране на лице, PIN или хардуерен ключ завършват вписването.
Сравнение на методите за вход
Ето как се сравняват методите за вход в контролния панел според предназначението си и нивото на криптографиране:
| Метод за вход | Споделена тайна се съхранява? | Устойчив на фишинг? | Нужен външен доставчик? | Най-подходящ за |
|---|---|---|---|---|
| Само парола | Да (хеширана) | Не | Не | Прости акаунти с нисък риск |
| Парола + TOTP двуфакторна | Да | Частично – препратен код може да бъде фиширан | Не | Солидно подразбиращо се надграждане |
| Google / GitHub (OAuth) | Няма парола в панела | Зависи от доставчика | Да | Екипи в Google или GitHub |
| Вход с Passkey (WebAuthn) | Не | Да – обвързан с origin | Не | Всеки, който иска най-силния фактор |
Ограничения на методите за вход
Бъдете наясно какво не може да направи методът за вход.
Той не може да поправи заобикаляне на автентикацията от страна на сървъра; само актуализацията на доставчика прави това, затова поддържайте панела актуален. Passkeys обвързват входа с устройство, така че загубата на всички регистрирани устройства без резервно копие може да ви заключи – пазете път за възстановяване в резерв.
OAuth разменя една зависимост за друга: ако акаунтът ви в Google или GitHub бъде компрометиран или недостъпен, достъпът до панела също става изложен.
Кои методи можете да изисквате или ограничавате за екип зависи от настройките за сигурност на панела ви, затова проверете какво позволява вашата настройка, преди да стандартизирате на един. И помнете – никой от тези методи не замества резервните копия, достъпа с най-малки привилегии или мониторинга.
Препоръчан работен процес за пароли
Надградете най-слабото нещо първо, после работете по ред:
- Добавете двуфакторна автентикация още днес. Ако сте само с парола, включете TOTP двуфакторна сега – реална полза само за минути настройка.
- Изберете основен метод според формата на екипа. Самостоятелен оператор или малък бизнес печели най-много от passkey, докато екип в Google Workspace или GitHub организация получава по-бързо включване и изключване от OAuth.
- Пазете един независим резервен вариант. Изгубен телефон никога не трябва да ви оставя блокирани, затова пазете втори регистриран метод или път за възстановяване.
- Третирайте актуализациите като рутина, а не реакция. Следващото заобикаляне в контролен панел ще се случи на някого; целта е да се уверите, че една открадната тайна не е достатъчна, за да влезе някой.
Вижте как SPanel обединява вход с парола, OAuth и passkey със защита в реално време на управляваните VPS планове на NS1.
Често задавани въпроси
В: Какво е заобикаляне на автентикацията в контролен панел?
О: Заобикалянето на автентикацията в контролен панел е клас уязвимости, при които атакуващият получава достъп до автентикирана зона без валидни идентификационни данни, обикновено чрез експлоатиране на грешка в кода, който проверява състоянието на входа. Тъй като хостинг контролният панел управлява файлове, имейл, DNS и бази данни зад един вход, заобикалянето може да изложи всичко наведнъж – затова както навременното поправяне, така и ограничаването на стойността на всяка идентификационна данна са важни.
В: Беше ли SPanel засегнат от CVE в cPanel (CVE-2026-41940)?
О: Не. CVE-2026-41940 е уязвимост в cPanel и WHM (и WP Squared), които са отделни продукти от SPanel. SPanel е собственият контролен панел на NS1, изграден вътрешно на различна кодова база, така че тази конкретна уязвимост в cPanel не се отнася за него. Никой контролен панел обаче не е имунизиран срещу собствените си грешки, затова SPanel комбинира избор на по-силни методи за вход с навременни актуализации и мониторинг в реално време.
В: Спира ли двуфакторната автентикация заобикалянето на автентикацията?
О: Не винаги. Двуфакторната автентикация укрепва входа с парола и SPanel запазва TOTP двуфакторна налична, но много уязвимости за заобикаляне пропускат изцяло проверката за автентикация, така че кодът никога не стига до точката, в която пита за втори фактор. Струва си да я активирате, но тя е слой върху метода ви за вход, а не заместител на такъв с по-малко повторно използваеми тайни.
В: Наистина ли passkeys са по-сигурни от силна парола?
О: За повечето рискове от превземане на акаунт – да. Passkey използва криптография с публичен ключ, така че сървърът съхранява само публичен ключ и няма споделена тайна, която да изтече, да се преизползва или да се bruteforce-ва. Входът е обвързан с реалния origin на сайта, което предотвратява фишинг страници с подобен вид да събират каквито и да е използваеми данни. Силната парола помага, но остава повторно използваема тайна, която пробив може да улови.
В: Какви опции за вход предлага SPanel?
О: Страницата за вход на SPanel поддържа стандартните полета Имейл или потребителско име и Парола с опция Запомни ме, плюс три бутона: Продължи с Google, Продължи с GitHub и Вход с Passkey. Passkeys използват WebAuthn (Touch ID, Face ID, Windows Hello или хардуерен ключ), а TOTP двуфакторната автентикация също остава налична.
В: Трябва ли да използвам вход с Google или GitHub за хостинг панела си?
О: Зависи от екипа ви. OAuth чрез Google или GitHub означава, че панелът никога не съхранява паролата ви от доставчика, и управлявате достъпа централно – полезно за екипи, които вече работят с Google Workspace или GitHub организация, тъй като деактивирането на акаунта на човек отменя достъпа до панела. Компромисът е зависимост: ако този акаунт на доставчика е компрометиран или недостъпен, достъпът до панела ви е засегнат.
В: Как да регистрирам passkey в SPanel?
О: Регистрирайте го веднъж от настройките за сигурност на акаунта ви в SPanel: регистрирате устройство, така че публичният му ключ се съхранява срещу акаунта ви. След това устройството ви “разпознава” с пръстов отпечатък, сканиране на лице, PIN или хардуерен ключ, и нищо повторно използваемо не се изпраща или пази на сървъра.