Object Lock Compliance срещу Governance Mode: Как да настроите резервните копия правилно

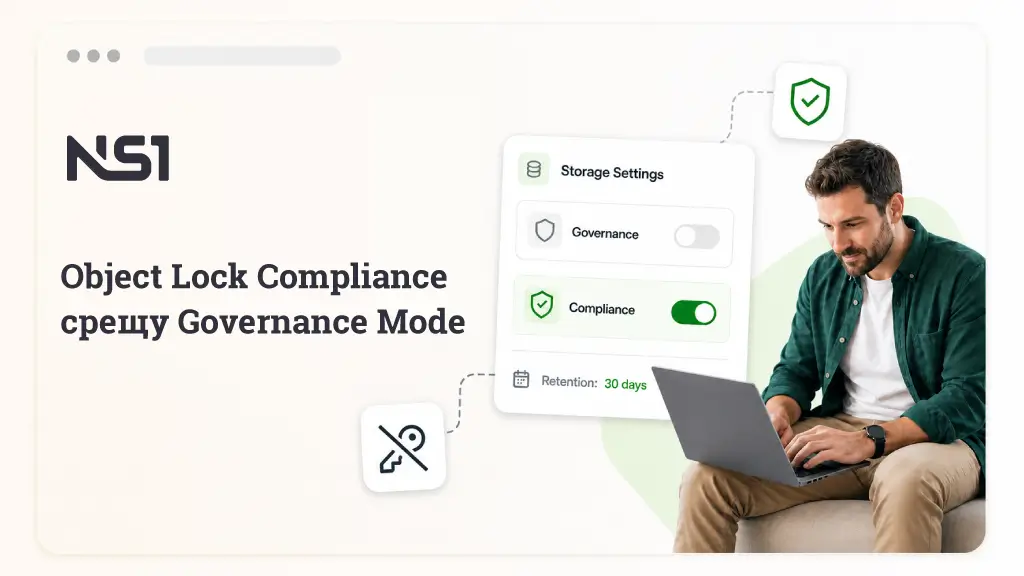
И двата режима заключват storage bucket в поведение write-once-read-many (WORM). Разликата е кой може да заобиколи заключването. Governance mode може да бъде заобиколен от потребители, които държат специални bypass права. При Compliance mode дори root потребителя на вашия cloud акаунт не може да изтрива данните преди да изтече периодът на съхранение. За работните бекъпи тествайте настройките си в governance mode, после пуснете compliance mode. Изборът работи еднакво на Amazon S3 и Backblaze B2, а SPanel поддържа и двата.
Защо режимът е по-важен от самото заключване
Резервните копия са по-важни от всякога, защото ransomware атакува бекъпите първо. Проучване на Sophos от 2024 г. на 2 974 организации, ударени от ransomware, установи, че нападателите са се насочили към бекъпите в 94% от инцидентите и са успели в 57% от случаите, със средна цена за възстановяване $3 милиона, когато бекъпите са паднали, срещу $375 000, когато са издържали. Object Lock отговаря на тази заплаха, като отказва изтриване, докато периодът на съхранение не изтече.
Но истинската защита на резервните копия се крие в режима на съхранение. Изберете governance mode и всеки, който държи правилните привилегии може да изтрие бекъпите ви. Изберете compliance mode и няма такъв вариант – нито за нападатели, нито за вас. Да защитите резервните копия правилно означава да знаете точно какво всеки режим отказва и на кого.
Какво споделят двата режима
Всичко останало за Object Lock е идентично. Период на съхранение защитава версия на обект за фиксирано време, а default retention на bucket-а прилага едно автоматично на всяко ново качване, отчитано от момента, в който данните са качени. Заключванията се прикрепят към отделни версии, така че нов бекъп не променя конфигурацията на предишния. Опитите за постоянно изтриване на заключена версия се отказват; на S3 простото delete без version ID също не премахва нищо, а само натрупва removable delete marker отгоре.
Според документацията на AWS и на Backblaze, периодите на съхранение винаги могат да бъдат удължени, нито един доставчик не таксува такса за заключването извън съхранението, което държи на място, и активирането на Object Lock на bucket е постоянно и на двете платформи. Двата режима се разминават точно по един въпрос: може ли някой да заобиколи заключването, преди да изтече?
Governance mode: заключване с главен ключ
Governance mode защитава обектите от всички, освен от потребители, които държат bypass права. На Amazon S3 заобикалянето или премахването на governance lock изисква permission s3:BypassGovernanceRetention плюс изричен header x-amz-bypass-governance-retention:true на заявката – дизайн на две стъпки, предназначен да предотврати грешки.
Едно предупреждение директно от документацията на AWS: S3 console изпраща този header по подразбиране, така че console потребител, който държи permission-а, изтрива governance-locked обекти, сякаш заключването го няма. На Backblaze B2 еквивалентът е application key capability, наречена bypassGovernance, изисквана за съкращаване или премахване на governance-mode retention.
Имайте това предвид. Governance mode напълно защитава срещу логин-а, който има най-голямо значение в един хостинг сценарий – scoped backup key, съхранен на вашия сървър – и срещу ежедневни инциденти като автоматизирани скриптове, насочени към грешна папка. Не защитава срещу нападател, който компрометира акаунт, държащ bypass права.
Затова AWS позиционира governance mode като мястото да тествате retention настройките, преди да създавате compliance-mode заключване.
Compliance mode: заключване без наличието на ключ
В compliance mode заключена версия не може да бъде презаписана или изтрита от никой потребител, включително root. Режимът не може да бъде променен и периодът не може да бъде съкратен. Единственият начин да премахнете compliance-locked данни преди датата им е да изтриете целия AWS акаунт. При Backblaze е същото: compliance-mode съхранението не може да бъде премахнато от никой потребител, а датите се движат само в една посока – по-късно.
Това е вариантът, на който регулаторите се доверяват, а често е и изискване за организации, работещи с големи обеми чувствителна информация.
Трябва да имате някои неща предвид. Дълъг период на задържане или голям брой бекъпи увеличават разходите за съхранение, а заключване, поставено върху грешни данни може да ви докара неприятности. Compliance mode наказва небрежната настройка именно защото е неотменим, така че е важно да знаете какво правите, преди да започнете да го използвате.
Защо пробив на сървър не може да разбие заключването
Логинът, който а най-вероятно да загубите, е scoped backup key, съхраняван на вашия сървър. И двата режима спират този ключ, така че той не може да разхлаби заключването. Compliance mode отива по-далеч и спира и открадната cloud-admin самоличност. На SPanel никога не се съхранява логин, който може да промени retention mode, така че дори пълно компрометиране на сървъра не може да докосне compliance-locked бекъп.
Рамо до рамо
| Governance mode | Compliance mode | |
|---|---|---|
| Изтриване или презаписване преди изтичане на период на съхранение | Само с bypass права (S3: permission плюс изричен header; B2: bypassGovernance capability) | Никой, включително account root |
| Съкращаване или премахване на retention | Да, с тези права | Никога |
| Удължаване на retention | Да | Да |
| Промяна на режима на заключена версия | Да, с bypass права | Не |
| Спира откраднат server backup key | Да | Да |
| Спира открадната cloud-admin identity | Не | Да |
| Създаден за | Тестове | Активни бекъпи и данни |
Legal hold: третата настройка, накратко
И двете платформи предлагат и legal hold: същата WORM защита без дата на изтичане, приложена на ниво обект и премахваема само от потребител със специфичното право. Holds са независими от периодите на задържане, така че обект може да носи и двете, и защитата оцелява, докато последното от двете изтече. Holds съществуват за одити и съдебни дела, където изискването е „до допълнително нареждане“. Ротацията на бекъпи иска предвидимо expiry, така че периодите на задържане вършат ежедневната работа.
Решението за бекъпите
Използвайте governance mode за точно едно нещо: да тествате конфигурацията си. Създайте bucket, задайте кратък период на съхранение, насочете SPanel към него, опитайте изтривания с различни логин данни, пуснете възстановяване. Когато поведението съвпада с очакванията, задайте период за съхранение по подразбиране на compliance mode и оставете графика да върши работа. Новите резервни копия наследяват новия период, а версиите, заключени по време на тестовете, запазват оригиналните си настройки, докато изтекат.
Периодът на съхранение е втората половина на решението. Един месец с копия за възстановяване обикновено покрива нуждите на повечето малки бизнеси, а регулираните индустрии може да се нуждаят от много по-дълги периоди. Удължаването винаги е налично, а съкращаването не е възможно в compliance mode.
Къде се вписва SPanel
SPanel третира заключеното съхранение като дестинация. Amazon S3 (или всеки S3-съвместим доставчик) и Backblaze B2 са поддържани дестинации за бекъп, две от четирите, които SPanel сървър може да изпълнява едновременно, а цялата система за бекъп е включена с всеки управляем VPS на NS1.
Режимът на задържане се избира на bucket-а, вътре във вашия AWS или Backblaze акаунт: SPanel качва по график, а bucket-ът запечатва каквото пристигне. Панелът не се нуждае от credential, който може да промени режима, и никога не му се дава такъв.
Преди да започнете
- Репетирайте на test bucket с governance mode или еднодневен compliance window.
- Опитайте изтриване с backup key, после с admin identity. Първият отказ показва, че заключването работи; какво се случва с втория е точно разликата между режимите.
- Възстановете един файл и една база данни през SPanel, за да докажете пътя за връщане.
- Задайте bucket default на compliance mode с вашия активен период.
- Дръжте bypass правата извън day-to-day identities, добавете lifecycle rule за изтекли версии и преглеждайте прозореца на тримесечие.
FAQ
В: Кой Object Lock режим трябва да използвам за ransomware защита?
О: Compliance mode в активна среда. Governance mode съществува, за да защитава срещу грешки и да ви позволи да тествате настройките безопасно; нападател, държащ bypass-capable credentials, може да го заобиколи.
В: Може ли AWS root потребителят да изтрие compliance-locked бекъпи?
О: Не. Документацията на AWS е изрична, че никой потребител, включително root, не може да изтрие или презапише compliance-locked версия, и че единственият изход е изтриването на самия AWS акаунт. Compliance mode на Backblaze B2 също отказва всеки потребител.
В: Могат ли нападателите наистина да заобиколят governance mode?
О: Само като получат логини, които носят bypass правата: s3:BypassGovernanceRetention на S3 или bypassGovernance capability на B2 application key. Съвременните атаки се насочват точно към тези identities, затова governance mode трябва да се третира като защита от инциденти, а не от хакери.
В: Мога ли да променя периода на задържане, след като е зададен?
О: Удължаването работи и в двата режима с обикновени retention permissions. Съкращаването или премахването работи само в governance mode и само с bypass права. Compliance mode не позволява намаляване от никого.
В: Струват ли двата режима различни суми?
О: Не. Нито Amazon S3, нито Backblaze B2 таксуват за самото заключване и в двата режима; плащате за съхранението, което заключените версии заемат, докато retention изтече. Реалната разлика е гъвкавостта, а compliance mode заключва и грешките ви заедно с бекъпите.
В: Изисква ли SPanel конкретен Object Lock режим?
О: Не. SPanel пише бекъпи във всеки bucket, който му дадете, а режимът е конфигурация на bucket-а вътре във вашия storage акаунт. Който и да изберете, дръжте credentials, които SPanel използва, свободни от retention и bypass права.
Ключът за вашите резервни копия
Ransomware работи, защото изтриването на бекъпи обикновено е възможно за всеки, който има правилния ключ. Compliance mode премахва тази възможност, а SPanel, включен с всеки managed VPS на NS1, държи заключния bucket захранен по график. Тествайте веднъж в governance mode, използвайте compliance mode в активна среда, и разговорът със следващия натрапник е приключен, преди да започне.