Пет настройки в SPanel, с които да подсигурите достъпа на екипа ви

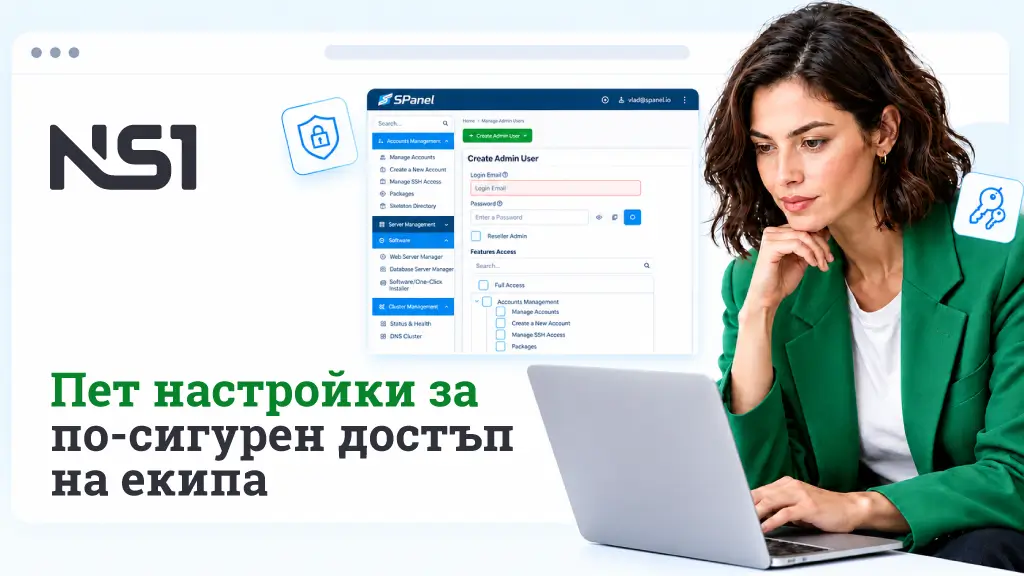
Затегнете достъпа на екипа ви до SPanel с пет хода: спрете споделянето на пароли и дайте на всеки свой профил, ограничете правата страница по страница, включете двуфакторно удостоверяване, сложете срок на всеки API токен и ограничете администраторските входове до познати IP адреси в Control Panel Access. После веднъж месечно преглеждайте журнала с дейност.
Споделените логини са огромен риск за всеки бизнес. Колкото повече растете, толкова повече хора работят по сайта. Разработчици, дизайнери и маркетинг специалисти ще имат нужда от достъп до хостинг акаунта.
Най-лесният ход е просто да им дадете вашата парола. Проблемите обаче започват почти веднага. Когато нещо се счупи, не можете да кажете кой какво е направил. А когато някой напусне, трябва да смените паролата и да я раздадете на всички останали. Ако не го направите, излагате бизнеса на риск. Ако забравите да я дадете на някого от екипа, спирате работата му.
SPanel ви дава инструментите да решите проблема с няколко прости стъпки. Днес ще разгледаме петте настройки, които си струва да промените първо: защо всяка е важна, къде се намират и как трябва да изглежда всичко накрая.
Защо изобщо да стягате достъпа на екипа?
Повечето компрометирани акаунти не започват с хитър експлойт. Софтуерните уязвимости не бива да се подценяват, но в повечето случаи става дума за една обикновена парола. Може да е преизползвана, отгатната, открадната с фишинг или оставена при бивш служител. Какъвто и да е случаят, компрометирана споделена парола значи компрометиран хостинг акаунт.
Решението: всеки да има свой логин, ограничен до това, което работата му изисква, и защитен с втори фактор. Това е принципът на най-малките права: достъпът, който позицията изисква, и нищо повече. Всички контроли по-долу са налични в управляемите VPS планове на NS1.
При много панели достъпът на потребител и одитният журнал стоят зад платен план или добавка. В SPanel всичко това е стандарт във всеки управляем VPS план: отделни администраторски акаунти, права на ниво страница, 2FA за целия сървър и подробни логове. Самият лог се съхранява на контролния сървър на NS1, не в хостинг акаунта ви, така че компрометиран сайт не може да пренапише кой какво е направил.
SPanel има два интерфейса. Admin Interface е за управлението на целия сървър: хостинг акаунти, пакети и сървърни настройки. През User Interface вие настройвате конкретния акаунт: имейли, бази данни, домейни и файлове. Функциите за екипен достъп, които ще разгледаме днес, пазят и двата интерфейса. Да минем през стъпките.
1. Сменете споделения логин с отделни профили
Най-ценната промяна: спрете да споделяте една и съща парола. В Admin Interface отидете на Server Management -> Manage Admin Users и чрез формуляра Create Admin User дайте на всеки администратор личен логин. Той ще има достъп до инструментите, с които управлява сървъра, но вместо вашето потребителско име и парола ще ползват свои данни.
Подобен механизъм има във всеки акаунт, който създадете на VPS-а. От началната страница на User Interface отворете Manage Users и натиснете Add a New User. Можете да създадете подакаунт за всеки, който трябва да управлява файловете, базите, пощенските кутии и т.н. към сайта в текущия акаунт.
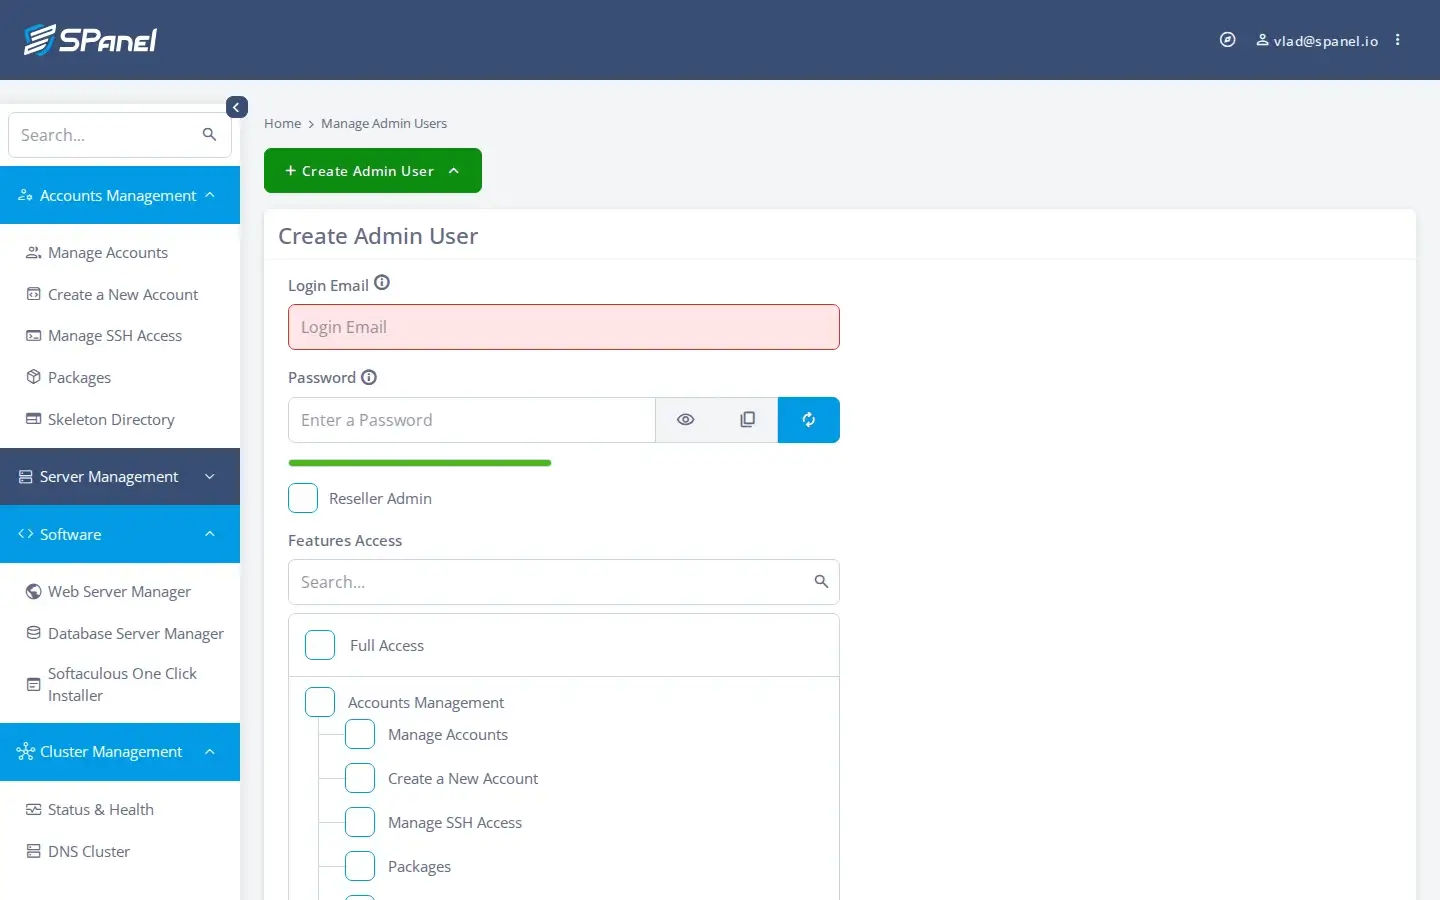
Накрая всеки с достъп до SPanel има свой логин. Ако досега сте споделяли паролата си с екипа, сменете я и я пазете само за себе си. Когато някой напусне, изтривате акаунта му и той вече не може да работи по проекта.
2. Ограничете правата до страниците, които човекът наистина ползва
Създаването на акаунта е само половината работа. Другата половина е да решите до какво потребителят ще има достъп. Тук важи принципът на най-малките права: всеки акаунт получава само достъпа, който ролята му изисква и нищо повече.
SPanel има система за ограничаване права страница по страница. Не избирате длъжност от меню. На екрана Create Admin User правата са мрежа от отметки по страници, групирани под Accounts Management, Server Management, Software и Cluster Management.
При подпотребителите в User Interface е същото, с категории Email, MariaDB Databases, Settings, Domains, Files, Tools и Software.
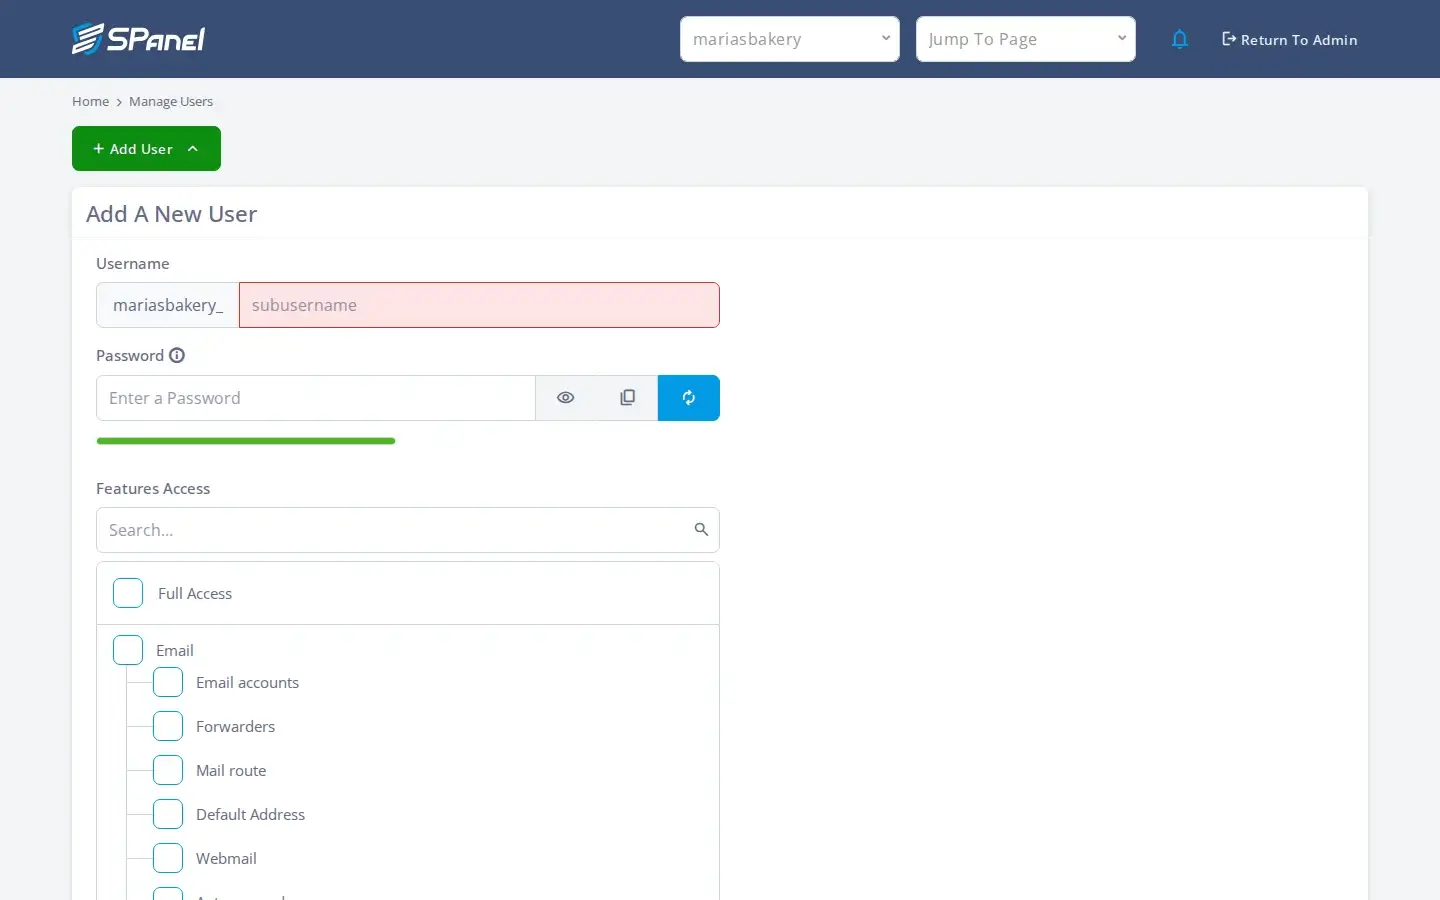
Имайте предвид, че това са права на ниво страница за всеки потребител, не готови именувани роли. SPanel не идва с предварителни пакети роли по длъжност. Съставяте набора страници за всеки човек на ръка.
Документацията на SPanel описва същата структура, ако предпочитате да автоматизирате задачите.
3. Включете двуфакторно удостоверяване
Всяка парола може да бъде открадната с един-единствен фишинг имейл. Двуфакторното удостоверяване (2FA) добавя второ доказателство: въртящ се код от приложение за 2FA. Когато 2FA е включено, кодът се иска при вход, така че откраднатата парола вече не е достатъчна да се компрометира акаунт.
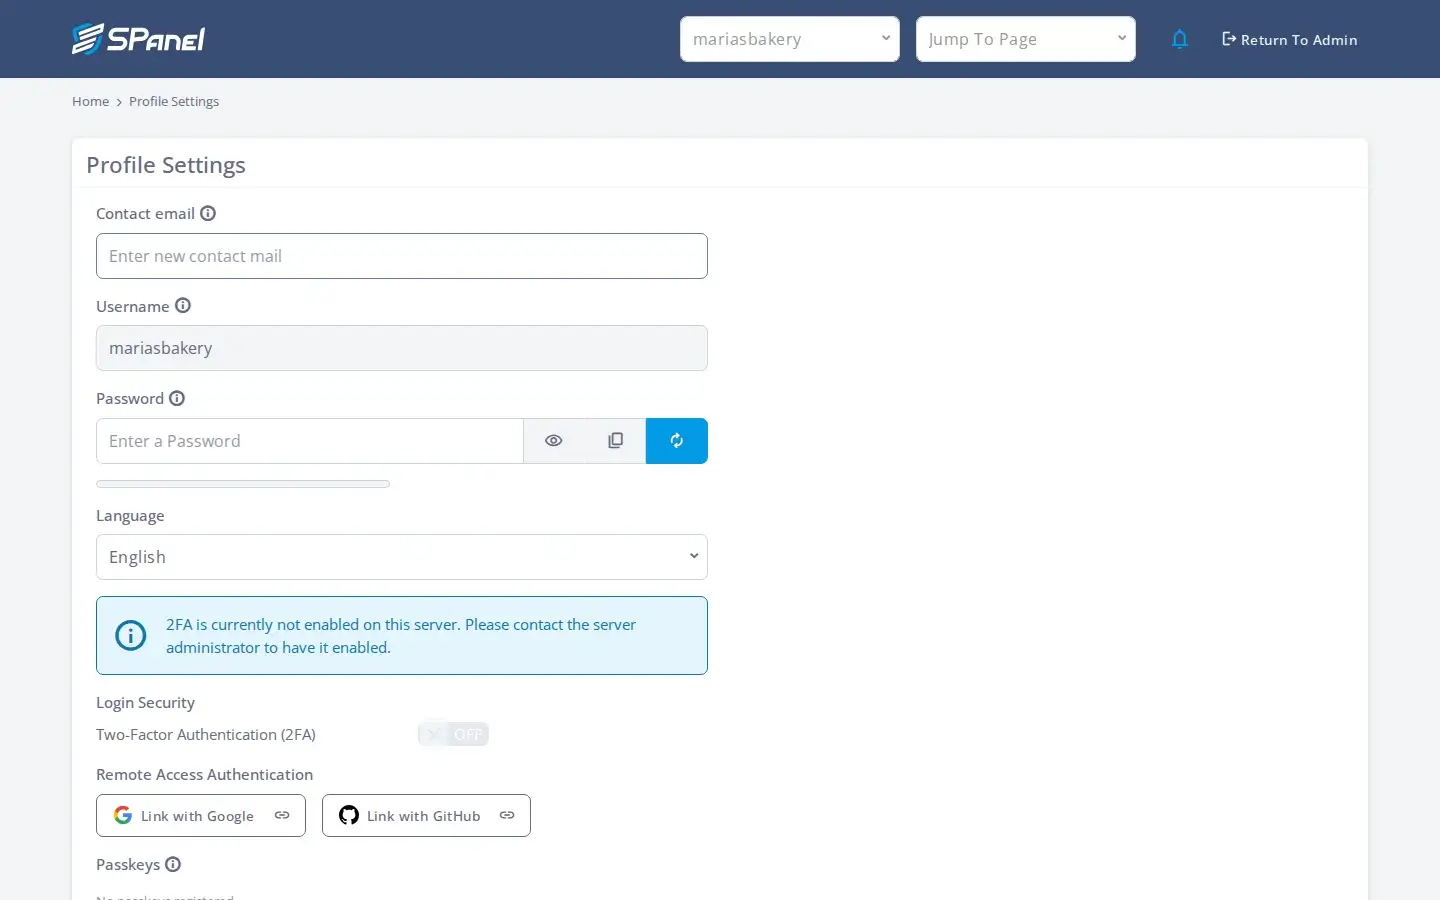
В SPanel контролът е и в двата интерфейса под Profile Settings -> Login Security -> Two-Factor Authentication (2FA). Ползва TOTP (Time-based One-Time Password), генериран от приложение като Google Authenticator – вторият фактор, който препоръчват насоките на NIST за цифрова идентичност.
Като собственик на сървъра можете да задължите хората с достъп до SPanel да ползват 2FA. В Admin Interface идете на Server Settings и скролирайте до секция Security Settings. Ще видите три превключвателя: първият включва двуфакторното удостоверяване за целия сървър, другите два я налагат съответно за администратори и за потребители.
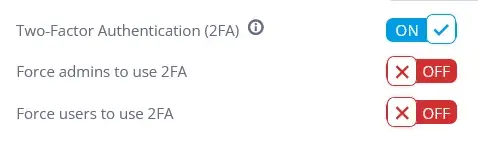
Ако ги включите, членовете на екипа ще трябва да настроят 2FA на телефона си при следващия опит за вход в SPanel. Когато включите двуфакторно удостоверяване за потребители, засягате и подпотребителите в User Interface, както и собствениците на имейл акаунти.
В крайна сметка фирмената политика решава дали 2FA се налага върху всички SPanel акаунти. Като механизъм за сигурност обаче си струва поне да я задължите за хората с достъп до най-важните инструменти.
4. Сложете срок на API токените
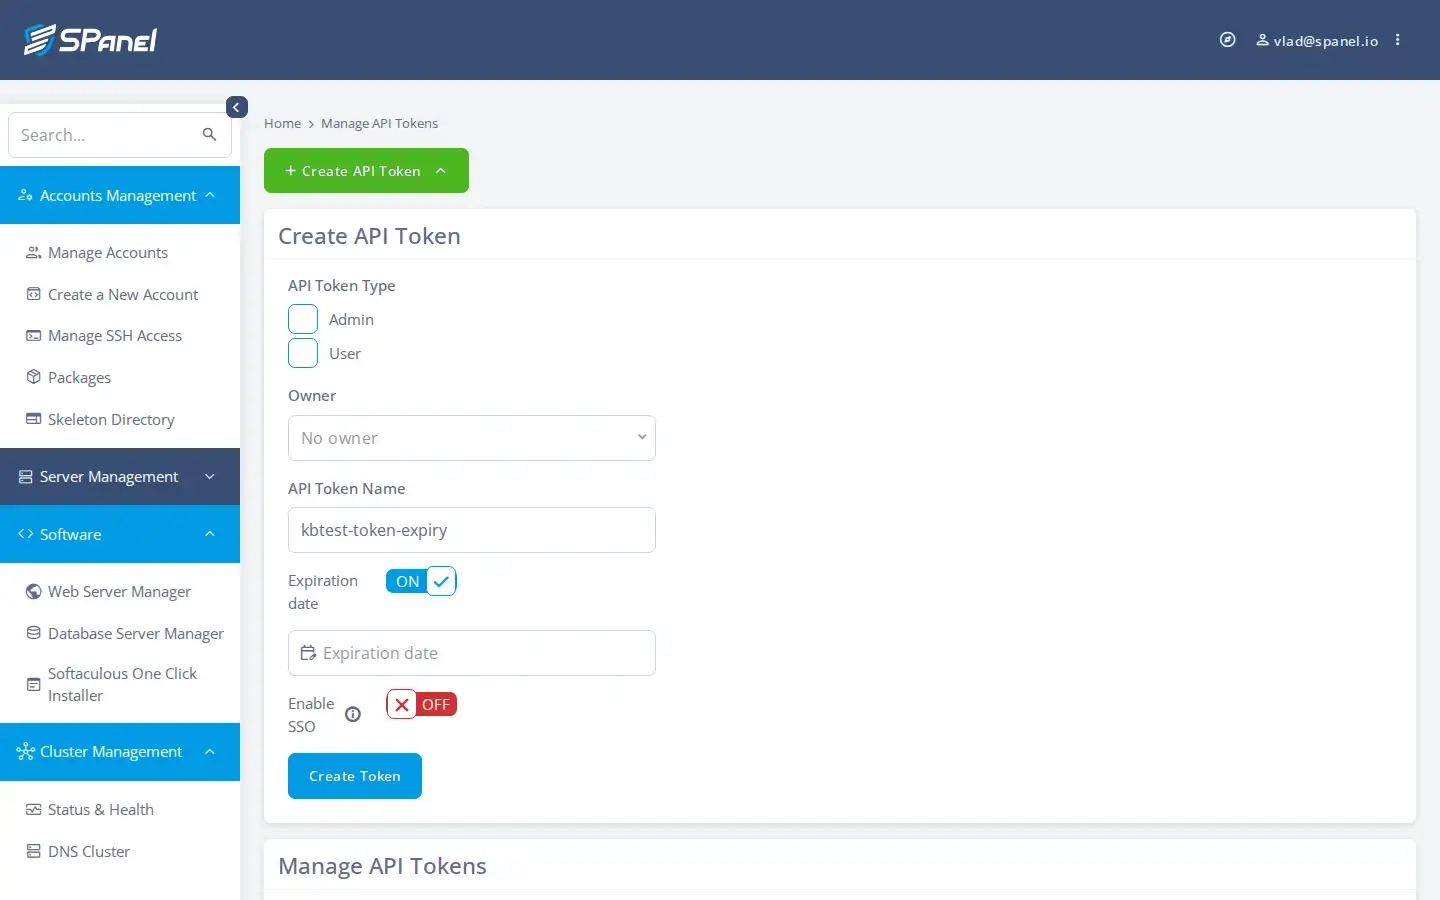
Ако автоматизирате каквото и да е (провизиониране, синхронизация, скриптове и т.н.), ползвате API токени, а токен без срок е ключ, който работи вечно. Генерирате ги в Server Management -> Manage API Tokens чрез бутона Create API Token.
Най-горе във формуляра има радио бутони дали токенът ще достъпва Admin или User интерфейса на SPanel. След като изберете правилния, се появява секция Token Privileges със списък на услугите, до които токенът ще има достъп.
Има и превключвател Expiration date, с който избирате кога токенът спира да важи.
По подразбиране Expiration date е изключен, а привилегиите са Unrestricted. Ако не ги настроите ръчно, токенът има достъп до всички инструменти в избрания интерфейс и важи завинаги.
Помислете за какво ще ползвате токена и колко дълго ще ви трябва. Настройте привилегиите и срока съответно. Принципът на най-малките права важи и за API токените, както за потребителите, а валидни, но вече ненужни токени са риск, който просто не си струва.
5. Ограничете администраторския достъп само до познати IP адреси
Ако екипът влиза в SPanel от офиса и няколко домашни адреса, няма нужда страницата за вход да е отворена за всеки компютър в света. SPanel може да ограничи входовете по изходен IP.
Отворете Server Management -> Server Settings и намерете секция Control Panel Access. Отметнете Enable Access Control и добавете доверените адреси в IP Whitelist (IPv4). По подразбиране е изключено, а ако махнете собствения си текущ IP от списъка, SPanel ви предупреждава, че може да останете без достъп.
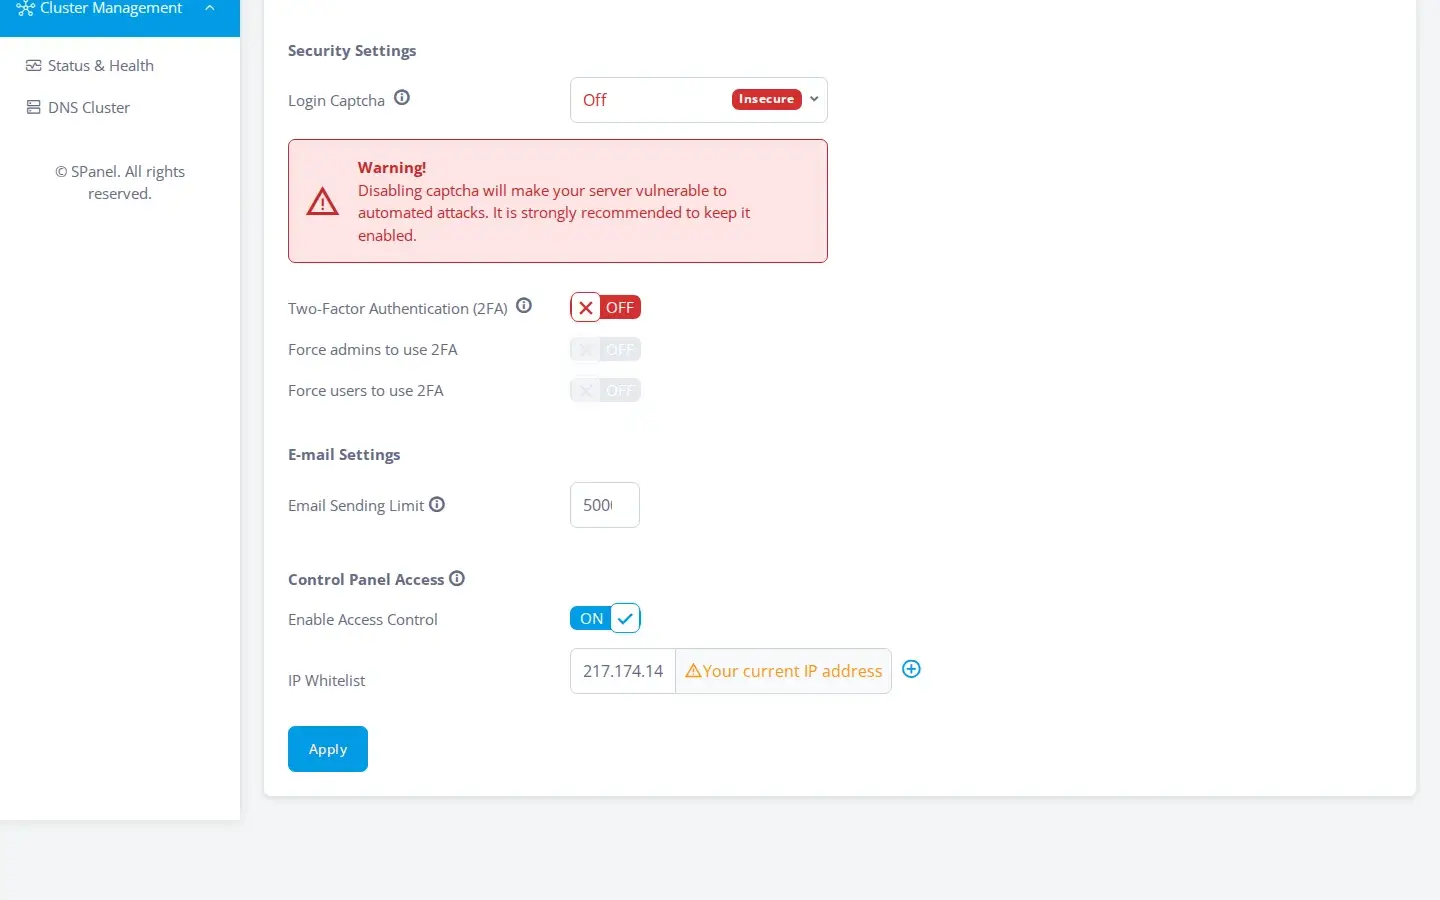
Можете да добавите няколко IP адреса и да гарантирате, че SPanel се отваря само от доверени източници. Не забравяйте бутона Apply, когато сте готови.
Петте настройки накратко
| Настройка | Къде се намира | Правилна конфигурация |
|---|---|---|
| Отделни профили | Admin Interface -> Manage Admin Users / User Interface -> Manage Users | По един логин на човек, без споделени пароли |
| Орязани права | Create Admin User / Add a New User (мрежата с отметки) | Всеки логин стига само до страниците, които му трябват |
| Двуфакторно удостоверяване | Profile Settings -> Login Security -> 2FA | Входът иска парола плюс код от приложение |
| Срок на API токените | Manage API Tokens -> Create API Token | Токените имат верните привилегии и зададен срок |
| Ограничение по IP | Server Settings -> Control Panel Access | Администраторските входове са ограничени до познати IP адреси |
Направете го навик: преглеждайте журнала веднъж месечно
Да подсигурите нещата веднъж е добре; да забележите, когато нещо не е наред, е по-добре. SPanel записва действията в интерфейса централно на контролния сървър, извън вашия хостинг акаунт. В Admin Interface страницата Admin Activity Logs показва време, IP, администраторско потребителско име и действие за всяко събитие. Можете да четете този запис; не можете да го изтриете – точно това искате от летопис кой какво е направил.
Не е неизменяема одитна система и няма износ на журнала или SIEM канал; това е журнал, който четете. Сложете си месечно напомняне в календара. Пет минути хващат моментите от типа „чакай, кой влезе оттам?“, докато още имат значение.
Подсигурете достъпа на време
Ако промените само едно нещо от този списък, пенсионирайте споделения логин. Всяка друга контрола тук – от орязаните права през втория фактор до токените със срок – започва да работи едва когато можете да различите действията на един човек от тези на друг. Да настроите и петте е работа за едно сядане. Да разплитате кой какво е направил, след като споделена парола си тръгне с бивш изпълнител, не е.
Всяка от тези контроли идва с всеки управляван VPS план на NS1, без такса на място и без добавка за сигурност за купуване. Сложете целия чеклист на реален акаунт още днес.
Често задавани въпроси
В: Мога ли да имам повече от един администратор в SPanel?
О: Да. SPanel поддържа няколко администраторски акаунта в Admin Interface, всеки ограничен точно до страниците и действията, които му трябват. Създавате ги под Server Management -> Manage Admin Users.
В: Има ли SPanel именувани роли като „Editor“ или „Billing Admin“?
О: Не като именувани роли. SPanel дава права на ниво страница за всеки потребител; вие избирате точните инструменти, които всеки администратор или подпотребител може да ползва. Получавате контрола на готовите роли, но с много по-голяма детайлност.
В: Как да дам на клиент достъп само до имейла му?
О: В User Interface на този акаунт отворете Manage Users, добавете нов потребител и отметнете само правата за имейл. Той управлява кутиите и препращанията си и никога не вижда базите, файловете или DNS инструментите. Същият ограничен достъп прави SPanel удобен за агенции с няколко клиентски сайта.
В: Поддържа ли SPanel двуфакторно удостоверяване и мога ли да задължа екипа да я ползва?
О: 2FA се поддържа и в двата интерфейса под Profile Settings -> Login Security, чрез приложение за 2FA (TOTP). От страницата Server Settings в Admin Interface можете да наложите 2FA и за администратори, и за потребители.
В: Изтичат ли API токените в SPanel?
О: Срокът е по желание; във формуляра Create API Token има превключвател, който по подразбиране е изключен. Включете го и изберете Expiration date. На същия формуляр можете да ограничите токена до конкретни API крайни точки.
В: Мога ли да огранича администраторските входове до конкретни IP адреси?
О: Да. В Server Settings -> Control Panel Access включете Access Control и добавете доверените адреси в IP Whitelist. По подразбиране е изключено, а формулярът предупреждава, преди да махнете собствения си текущ IP.
В: Къде се пазят журналите за дейност и мога ли да ги изнасям или изтривам?
О: Пазят се централно на контролния сървър на SPanel, далеч от вашия хостинг сървър. Можете да ги гледате под Admin Activity Logs, но не и да ги изтривате, и към момента няма износ на журнала или SIEM канал. Ако това е в списъка ви с желания, вдигнете го на публичната дъска за функции на NS1.