Как да активирате резервни копия, устойчиви на ransomware, в SPanel с Amazon S3 Object Lock

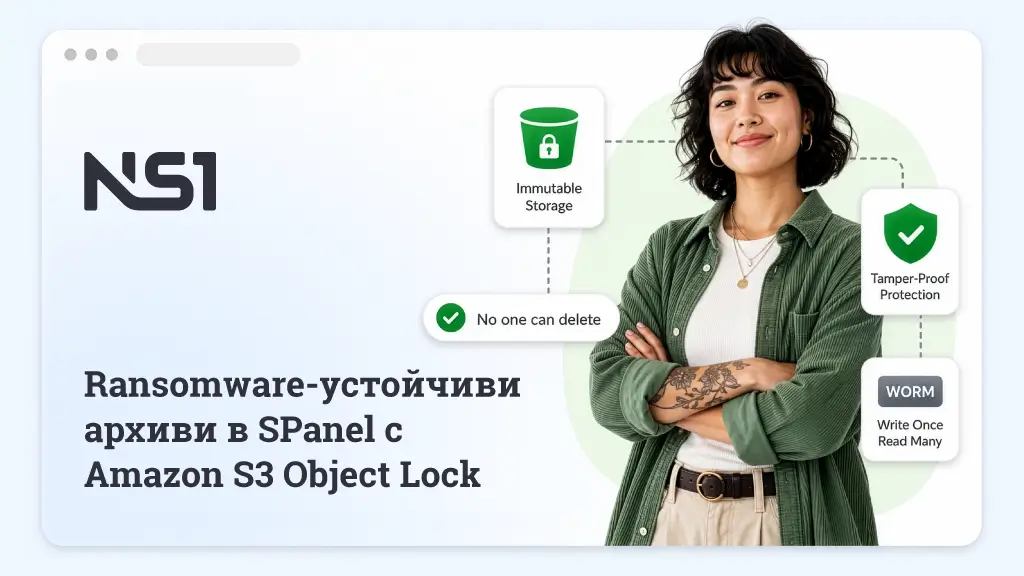
Amazon S3 Object Lock съхранява бекъпи следвайки модела write-once-read-many (WORM). Това означава, че след като SPanel качи резервно копие в заключен bucket, никой не може да го промени или изтрие до изтичане на периода на съхранение, дори root потребителят на вашия AWS акаунт в compliance mode. Вие активирате Object Lock и период на съхранение по подразбиране на bucket-а в AWS, след което екипът на NS1 добавя този bucket като S3 дестинация за резервни копия в SPanel. Заключването е работа на Amazon, а не на SPanel.
Защо ransomware първо атакува вашите резервни копия
Съвременните ransomware групи рядко започват с криптиране на вашите файлове. Те първо таргетират вашите резервни копия. В проучване на Sophos от 2024 г. сред 2974 организации, засегнати от ransomware, 94% съобщават, че нападателите са се опитали да компрометират техните бекъпи, а 57% от тези опити са били успешни. Разликата в разходите е брутална: средната цена за възстановяване е достигнала $3 милиона, когато резервните копия са били компрометирани – осем пъти повече от $375 000, когато са оцелели.
Логиката е проста: бизнес, който може да се възстанови, не плаща. Бизнес, който не може да се възстанови, преговаря.
Това може да е причина да преосмислите политиката за резервни копия на вашата компания. Бекъп съхраняван на същия сървър пада заедно със сървъра. Бекъп в обикновено облачно хранилище може да оцелее стига някой с откраднати данни за достъп да не го изтрие. Истинската защита е бекъп, който никой не може да изтрие за определен период, включително и вие. Това осигурява Amazon S3 Object Lock, а SPanel работи успешно с него.
Два факта за SPanel преди да преминем към стъпките. Всеки управляем VPS от NS1 включва пълната система за резервни копия на SPanel без допълнителна такса: четири дестинации могат да работят едновременно (локален диск, отдалечен сървър, Amazon S3 или всеки S3-съвместим доставчик и Backblaze B2), всяка със собствен график за съхранение. А SShield – системата за сигурност на SPanel – блокира 99,998% от атаките в реално време.
Какво всъщност прави Object Lock
Object Lock е функция на Amazon S3 bucket, която налага WORM хранилище: write once, read many. Три термина обхващат цялата концепция.
Период на съхранение (Retention period). Фиксирана продължителност, през която версия на обект не може да бъде презаписана или изтрита. Зададете период на съхранение по подразбиране на bucket-а и всеки нов обект, поставен в него, е защитен за тази продължителност от момента на качване.
Compliance mode. Строгият вариант. Според документацията на AWS, версия, заключена в compliance mode, не може да бъде презаписана или изтрита от никой потребител, включително root потребителя на AWS акаунта, а периодът на съхранение не може да бъде съкратен. Единственият начин да премахнете данните по-рано е да затворите целия AWS акаунт.
Governance mode. Гъвкавият вариант. Защитен срещу обикновено изтриване, но потребители, притежаващи специалното право s3:BypassGovernanceRetention, все още могат да премахват заключвания или да изтриват файлове. AWS го позиционира като начин да тествате настройките за съхранение, преди да се ангажирате с compliance mode.
| Governance mode | Compliance mode | |
|---|---|---|
| Изтриване преди изтичане на периода? | Само със специално право за заобикаляне | Никой, включително root на акаунта |
| Съкращаване на периода на съхранение? | Да, със специалното право | Никога |
| Най-подходящ за | Тестване на конфигурацията | Производствена защита срещу ransomware |
Един важен механизъм: постоянното изтриване на заключена версия се отказва с Access Denied, докато обикновеното изтриване само скрива обекта зад маркет, който може да бъде премахнат. Хакер може да направи така че списъка с резервни копия да изглежда разхвърлян, но не може да накара данните да изчезнат.
Къде се конфигурира заключването (и защо не е в SPanel)
Няма да намерите превключвател „активирай защита“ в SPanel. Заключването е функция на bucket-а, наложено от Amazon върху инфраструктурата на Amazon. Задачата на SPanel е да доставя резервни копия в този bucket по график. След това, периодът на съхранение започва да тече и бекъпът е защитен от политиките за достъп.
Това разделение е моделът на сигурност. Данните за достъп на вашия сървър могат само да записват резервни копия; конфигурацията на заключването отговаря единствено на вашата AWS идентичност, в идеалния случай, зад многофакторна автентикация. Хакер, който напълно притежава сървъра, все още не може да достигне до правилата за неизменяемост. SPanel записва; вие четете.
Част 1: Подгответе заключения bucket в AWS
Тези стъпки се извършват в конзолата на Amazon S3. Процесът изглежда така.
Стъпка 1 – Създайте bucket с активиран Object Lock. В S3 конзолата изберете Create bucket, дайте име и изберете регион. Под Bucket Versioning изберете Enabled (Object Lock работи само при versioned buckets). Под Advanced settings намерете Object Lock, изберете Enable, потвърдете предупреждението и създайте bucket-а. Съществуващ bucket може да бъде заключен от раздела Properties.
Едно нещо, което трябва да имате предвид: активирането на Object Lock е постоянно. Не можете да го деактивирате по-късно или да спрете versioning-а на този bucket.
Стъпка 2 – Задайте периода на съхранение по подразбиране. Отворете раздела Properties на bucket-а, превъртете до Object Lock и изберете Edit. Активирайте Default retention, изберете режим на съхранение и задайте периода в дни. Оттогава всяко резервно копие, което SPanel качи, получава автоматично дата „съхранявай до“.
Тридесет дни са разумен период за повечето малки бизнеси: покрива обичайния интервал между проникване и детекция, без да заключва година хранилище в сметката ви.
Стъпка 3 – Създайте специални данни за достъп за SPanel. Създайте access key за резервни копия, който може да вписва bucket-а и да чете и записва неговите обекти – нищо повече. Не му давайте s3:BypassGovernanceRetention, права за промяна на конфигурацията на Object Lock или администрация на ниво акаунт. Тези ключове ще живеят на вашия сървър, затова ги ограничете така, сякаш нападател в крайна сметка ще ги прочете. С compliance mode дори този най-лош сценарий оставя резервните ви копия недосегаеми.
Част 2: Добавете bucket-а като дестинация за резервни копия в SPanel
С готовия заключен bucket и ограничените данни за достъп в AWS, страната на SPanel е тази, която доставя резервните копия в него по график. За ваше удобство тази стъпка се обработва от техническия екип на NS1.
Изпратете им името на bucket-а, неговия регион и специалния access key и secret от Част 1. Те конфигурират дестинацията на вашия сървър, проверяват данните за достъп и задават графика за съхранение, който искате.
Този график си струва да се обмисли преди да се свържете. Всяка дестинация в SPanel носи собствен план за съхранение в четири нива, всяко със собствен брой „колко да се запазят“. Таблицата по-долу е добър пример за това как може да изглежда политика за резервни копия за бизнес:
| Ниво | Кога се изпълнява | Запазване |
|---|---|---|
| Почасово | Работно време | Най-скорошният ден |
| Ежедневно | Всеки ден | Една седмица |
| Седмично | Всяка неделя | Един месец |
| Месечно | 1-ви на всеки месец | Шест месеца |
Запазете другите дестинации да работят паралелно: локалните резервни копия се възстановяват най-бързо при ежедневни грешки, докато заключеното S3 копие е вашият актив в случай на по-сериозни проблеми. SPanel изпълнява всяка дестинация независимо, ограничава CPU за резервни копия, за да останат сайтове онлайн, и може да синхронизира архиви за point-in-time recovery на бази данни към същата S3 дестинация.
Как изглежда атака при наличие на заключване
Нападател влиза с откраднати администраторски данни за достъп, криптира сайтовете, изтрива локалните резервни копия, след което намира S3 ключовете и тръгва срещу отдалечените копия. Всеки опит за изтриване връща Access Denied; обикновените изтривания само трупат delete markers върху заключените версии. Часовникът на съхранение, зададен седмици по-рано в акаунт, до който нападателят няма достъп, продължава да тиктака.
Малко по-късно научавате за пробива и изгонвате нападателя. Време е да възстановите данните. В SPanel разглеждате точките за възстановяване от S3, избирате една от преди проникването и възстановявате пълен акаунт или отделни файлове. База данни може първо да се възстанови под друго име, което ви позволява да инспектирате данните от миналия вторник до текущото състояние.
За пълно възстановяване на акаунта, SPanel чете от локални или отдалечени резервни копия, не директно от S3. Ако целият сървър е загубен и bucket-ът държи единственото ви копие, първо заредете отдалечен сървър за резервни копия от bucket-а, след което стартирайте пълното възстановяване срещу него. Данните оцеляват и в двата случая; пътят е различен.
Ограничения и разходи, които трябва да планирате
Заключеното хранилище се таксува като хранилище. Всяко резервно копие заема място в bucket-а през целия си прозорец на съхранение, независимо от всичко. Оразмерете прозореца на заключване и графика на SPanel заедно и добавете S3 lifecycle правило, което окончателно изтича старите неактуални версии, след като заключванията им изтекат.
Compliance mode е необратим. Никой не може да го съкрати и Object Lock не може да бъде изключен, след като е активиран. Тествайте първо с governance mode, след това се ангажирайте.
Неизменяемо не е същото като чисто. Резервни копия, взети докато malware е седял неоткрит на сайта ви, запазват malware-а вярно. Защитата е дълбочина на съхранение: пазете достатъчно история, за да стигнете назад преди компрометирането.
Заключването защитава копията, не живия сайт. Object Lock прави възстановяването по-лесно; SShield, разумни пароли и актуализации се грижат за сигурността.
Графикът е за целия сървър. Графикът за резервни копия в SPanel обхваща всички акаунти на сървъра (отделни акаунти и бази данни могат да бъдат изключени), затова планирайте съхранението на ниво сървър.
Преди да разчитате на него
- Направете проба с governance mode или 1-дневен прозорец в compliance mode.
- След първото резервно копие опитайте да изтриете постоянно тестова версия на обект в AWS конзолата. Access Denied е отговорът, който търсите.
- Направете тестово възстановяване на един файл и една база данни през SPanel.
- Превключете default на bucket-а към compliance mode с вашия производствен прозорец.
- Добавете lifecycle правило за изтеклите версии и преглеждайте дължината на прозореца спрямо разходите за хранилище на тримесечие.
Често задавани въпроси
В: Поддържа ли SPanel Amazon S3 Object Lock?
О: SPanel може да изпраща бекъпи към всеки Amazon S3 bucket, включително тези с включен object lock. Заключването е свойство на bucket-а, което AWS прилага към всичко, което SPanel качва, така че не е необходима настройка от страна на SPanel: конфигурирайте заключването в AWS, помолете екипа на NS1 да насочи SPanel към bucket-а и всяко резервно копие е защитено при пристигане.
В: Може ли ransomware да изтрие моите S3 резервни копия, ако открадне ключовете от сървъра ми?
О: Не, докато периодът на съхранение е активен. S3 отказва постоянно изтриване на заключена версия независимо кои данни за достъп се използват. В compliance mode това включва root потребителя на AWS акаунта. Откраднатите ключове могат най-много да добавят delete markers, които са обратими.
В: Трябва ли да използвам governance mode или compliance mode за резервни копия?
О: Валидирайте с governance mode, след това работете с compliance mode на основния сайт, тъй като той премахва пътя за заобикаляне, който нападател с повишени AWS права би могъл да използва.
В: Какъв период на съхранение трябва да задам?
О: Достатъчно дълъг, за да покрие интервала между компрометиране и откриване, достатъчно кратък, за да остане сметката за хранилище разумна. Тридесет дни са подходящи за повечето малки бизнеси; регулираните индустрии често се нуждаят от много по-дълги. Периодът може да бъде удължен по-късно, но никога съкратен.
В: Мога ли да получа същата защита без AWS?
О: Да. SPanel поддържа S3-съвместими доставчици, няколко от които предлагат собствено object lock. Backblaze B2 е най-добрият вариант от гледна точка на бюджета.
В: Как това се различава от заключване на резервно копие вътре в SPanel?
О: Собственото заключване на SPanel защитава точка за възстановяване от изтриване при ротация – удобно за milestone снимки. S3 Object Lock се налага на ниво хранилище и спира изтриването от когото и да било. Различни проблеми, допълващи се защити.
Резервни копия, които остават ваши
Всеки управляем VPS от NS1 се доставя с SPanel и неговата пълна система за бекъпи и възстановяване, включена без допълнителни такси. Комбинирайте това с един заключен S3 bucket и следващият ransomware екип, който дойде да търси вашите резервни копия, ще намери сейф, който не може да отвори.